判断签名失败发生在哪一层:开发模式、证书还是描述文件
在排查 iOS 签名失败问题时,首要任务是定位失败发生的具体环节。许多用户误以为所有安装失败都与签名证书有关,但实际上,设备端的运行权限设置往往是第一道关卡。Apple 的 Developer Mode 文档明确指出,该模式主要用于从 Xcode 构建运行 App 或通过 Apple Configurator 安装 IPA 等开发场景,它并不影响 App Store 的正常安装或 TestFlight 测试参与。
若您在通过 Xcode 直接运行应用或使用配置工具安装时遇到阻碍,请首先检查设备的“设置 > 隐私与安全性”。您需要在此处打开 Developer Mode,并按照系统提示重启设备,重启后再次确认该模式已启用。Apple 强调,这一提示旨在要求用户明确确认理解安装开发签名软件(development-signed software)的风险,而非针对未签名的 IPA 文件。如果关闭该模式并重启,在重新启用前,您将无法通过 Xcode 在该设备上运行 App。
若设备状态正常但构建仍失败,则需转向 Xcode 的报错信息。常见的错误包括缺少私钥、证书过期或描述文件不匹配。此时不应继续尝试重启设备,而应进入证书与描述文件的核对流程。区分是“设备拒绝运行”还是“构建工具拒绝签名”,能大幅缩短排查时间。
- 确认设备已在“隐私与安全性”中开启 Developer Mode 并完成重启验证。
- 明确 Developer Mode 仅适用于开发场景,不适用于 App Store 或 TestFlight 安装。
- 根据 Xcode 报错类型,区分是权限问题还是证书配置问题。
核对签名身份:证书与私钥是否完整且可导出
签名失败的一个常见原因是本地钥匙串中只有证书而没有对应的私钥。Apple 文档明确说明,只有证书而没有对应私钥时,不能用该证书进行签名。在团队协作环境中,这种情况常发生于成员仅导入了公钥证书,而未获取完整的签名身份。
要验证签名身份的完整性,您可以在 Xcode 中尝试将当前的签名身份导出为密码保护的 PKCS#12 文件。如果导出成功,说明私钥存在且可用;如果导出选项不可用或报错,则表明本地缺少私钥。对于手动管理的团队,完整的签名身份应从拥有私钥的成员处导出,并由其他授权成员导入各自的钥匙串。
在此过程中,安全性至关重要。Apple 提醒,持有导出签名身份及密码的人可以该开发者账户名义签署软件。因此,必须使用强密码保护 PKCS#12 文件,核实接收人身份,并通过不同渠道分别传递文件和密码。如果团队使用的是云管理证书,则无需进行此类手动导出和共享操作,因为私钥由 Apple 远端管理。
- 检查本地钥匙串中的签名身份是否包含完整私钥,尝试导出 PKCS#12 文件验证。
- 确保团队成员导入的是包含私钥的完整身份,而非仅证书。
- 使用强密码保护导出的签名文件,并通过独立渠道传递密码以确保安全。
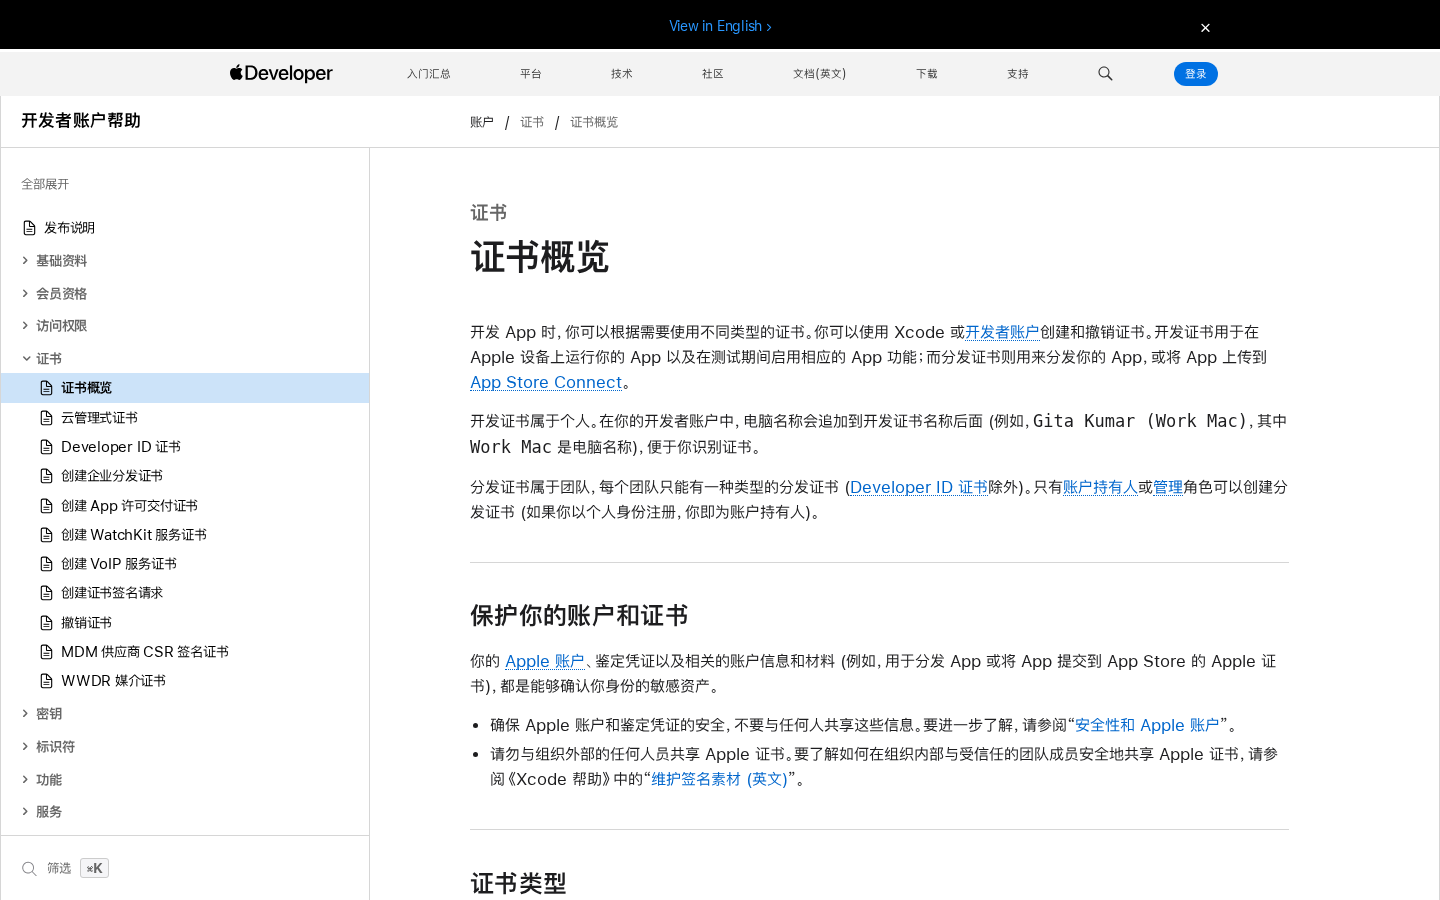
检查描述文件匹配:Ad Hoc 与设备注册是否对齐
当证书和私钥均正常时,描述文件(Provisioning Profile)的配置错误是导致 iOS 签名失败的另一主要原因。特别是对于 Ad Hoc 分发,描述文件必须严格匹配三个要素:App ID、分发证书以及已注册的测试设备。如果其中任何一项不匹配,安装过程都会直接失败。
请仔细核对您的 Ad Hoc 描述文件是否包含了当前应用的 Bundle ID(App ID),以及您试图安装该应用的设备 UDID 是否已在开发者账户中注册并被包含在该描述文件中。此外,还需检查账户权限设置。Automatic Signing Controls 可由 Account Holder、Admin 或 App Manager 对 Developer 角色施加限制,阻止其注册新 App ID、注册测试设备或修改现有 App ID。虽然这些选项默认关闭,但如果被开启,开发人员可能无法自行更新描述文件以包含新设备,从而导致签名或安装失败。
若发现设备未注册或描述文件未更新,需联系具有相应权限的账户管理员进行调整。确保描述文件是最新的,并且在 Xcode 中已正确选择该描述文件进行签名。
- 确认 Ad Hoc 描述文件包含正确的 App ID、有效的分发证书及目标设备 UDID。
- 检查 Automatic Signing Controls 是否限制了 Developer 角色注册设备或修改 App ID。
- 确保描述文件已更新并包含所有需要安装应用的测试设备。
企业 App 信任流程:MDM 自动信任与手动安装的差异
对于使用 Apple Developer Enterprise Program 分发的内部应用,信任机制与普通开发签名有所不同。Apple 的企业 App 支持说明指出,通过 MDM(移动设备管理)安装的内部企业 App 会自动建立信任,用户无需手动操作。然而,如果是通过网页链接或其他方式手动安装 IPA 文件,用户必须在安装后另行建立信任。
手动安装后,用户需前往“设置 > 通用 > VPN 与设备管理”,找到对应的开发者证书并点击信任。在此过程中,设备需要联网以验证开发者证书的有效性。如果界面显示“Not Verified”(未验证),用户应确保网络连接正常,然后点击“Verify App”(验证 App)。Apple 特别指出,防火墙必须允许设备连接 ppq.apple.com,否则验证将失败。此外,设备之后还会定期重新验证证书,因此网络连通性至关重要。
需要强调的是,Apple Developer Enterprise Program 仅用于符合条件组织的内部专有 App 私下员工分发,严禁对外公开分发。任何试图将其用于公共分发的行为都违反 Apple 的政策,并可能导致证书被撤销。
- 区分 MDM 自动信任与手动安装的信任流程,手动安装需在“VPN 与设备管理”中操作。
- 确保设备联网并能连接 ppq.apple.com,以便验证开发者证书。
- 严格遵守企业计划仅限内部员工分发的规定,不得对外公开。
云管理证书与 App 转移:远程签名与钥匙串交接的边界
在现代开发工作流中,云管理证书简化了签名流程。Apple 的云管理证书与开发者计划会员关联并由远端管理。在 Xcode 13 或更高版本的 Organizer 归档分发流程中,如果找不到本地签名证书,系统可以使用云签名。这意味着团队成员无需下载或共享云证书的私钥,从而降低了私钥泄露的风险。Apple 文档还说明,云管理证书在到期前 90 天收到新的签名请求时,会自动创建替换证书。
然而,在涉及 App 转移的场景下,签名和信任的连续性需要特别注意。App Store Connect 的 App 转移流程由转出方 Account Holder 发起,接收方 Account Holder 接受。转移前,必须停止相关的 TestFlight Beta 测试并处理 Xcode Cloud 数据。虽然转移会保留 Bundle ID、评论和评分,但钥匙串共享在转移后仅持续到 App 的首次更新。
在 App 更新时,必须使用接收方的钥匙串组,这可能导致用户需要重新登录。因此,在规划 App 转移时,应提前通知用户可能的重新认证需求,并确保接收方已正确配置其签名环境和云管理证书权限。
- 利用 Xcode 13+ 的云签名功能,避免手动共享私钥。
- 在 App 转移前停止 TestFlight 测试并处理 Xcode Cloud 数据。
- 注意 App 转移后钥匙串共享的时效性,更新时需使用接收方钥匙串组。
排查后的下一步:选择合规分发路径并核对官方来源
完成上述证书、描述文件及信任状态的核对后,您应根据应用的分发对象选择合适的合规路径。如果应用面向外部测试,TestFlight 是一个高效的选择。TestFlight 构建版本最长可测试 90 天,支持最多 10,000 名外部测试员和 100 名内部测试员。这种方式无需管理复杂的设备 UDID,且安装体验接近 App Store。
如果应用面向指定的商业组织或合作伙伴,可以考虑自定 App(Custom Apps)。自定 App 可面向指定组织分发,非公开 App 通过直接链接访问,但仍需通过 Apple 的 App 审核。这种方式既保证了分发的私密性,又确保了应用的合规性和安全性。
无论选择哪种路径,都建议定期回到 Apple 官方开发者网站核对最新的版本要求和官方说明。本站不托管安装包或提供签名服务,所有操作应以 developer.apple.com 发布的最新指南为准。通过遵循官方路径,您可以最大程度地减少签名失败的风险,确保应用分发的稳定性和合规性。
- 面向外部测试时,优先考虑 TestFlight,注意 90 天有效期及人数限制。
- 面向特定组织时,可使用自定 App,需通过审核并通过直接链接分发。
- 始终参考 Apple 官方文档获取最新的签名和分发要求。