在注册 Bundle ID 前核对账户角色与自动签名限制
在开始任何签名或分发工作之前,首要任务是确认当前 Apple Developer 账户的操作权限。Bundle ID(即 App ID)的注册与修改并非对所有团队成员开放。根据 Apple 的账户访问控制机制,Automatic Signing Controls 可由 Account Holder、Admin 或 App Manager 对 Developer 角色施加限制。如果这些选项被启用,Developer 角色将无法注册新的 App ID、注册测试设备或修改现有的 App ID。默认情况下,这些限制是关闭的,但在大型团队或严格合规的组织中,管理员可能会主动开启以保护品牌资产。
因此,在执行 Xcode 自动签名或手动创建描述文件前,请务必登录 Apple Developer 后台,检查目标 Bundle ID 是否已被团队内其他项目占用,并确认当前操作者是否具备相应的修改权限。若账户开启了自动签名限制,而操作者仅为 Developer 角色,此时不应继续推进签名流程,否则会在 Organizer 归档或生成描述文件时遇到权限错误。提前核对这些信息,可以避免在开发后期因权限不足而导致的项目停滞。
- 确认操作者是 Account Holder、Admin 还是 Developer。
- 检查 Automatic Signing Controls 是否限制了新 App ID 注册或现有 ID 修改。
- 核对目标 Bundle ID 是否已在团队内被其他项目占用。
为 Ad Hoc 测试匹配 Bundle ID、分发证书与已注册设备
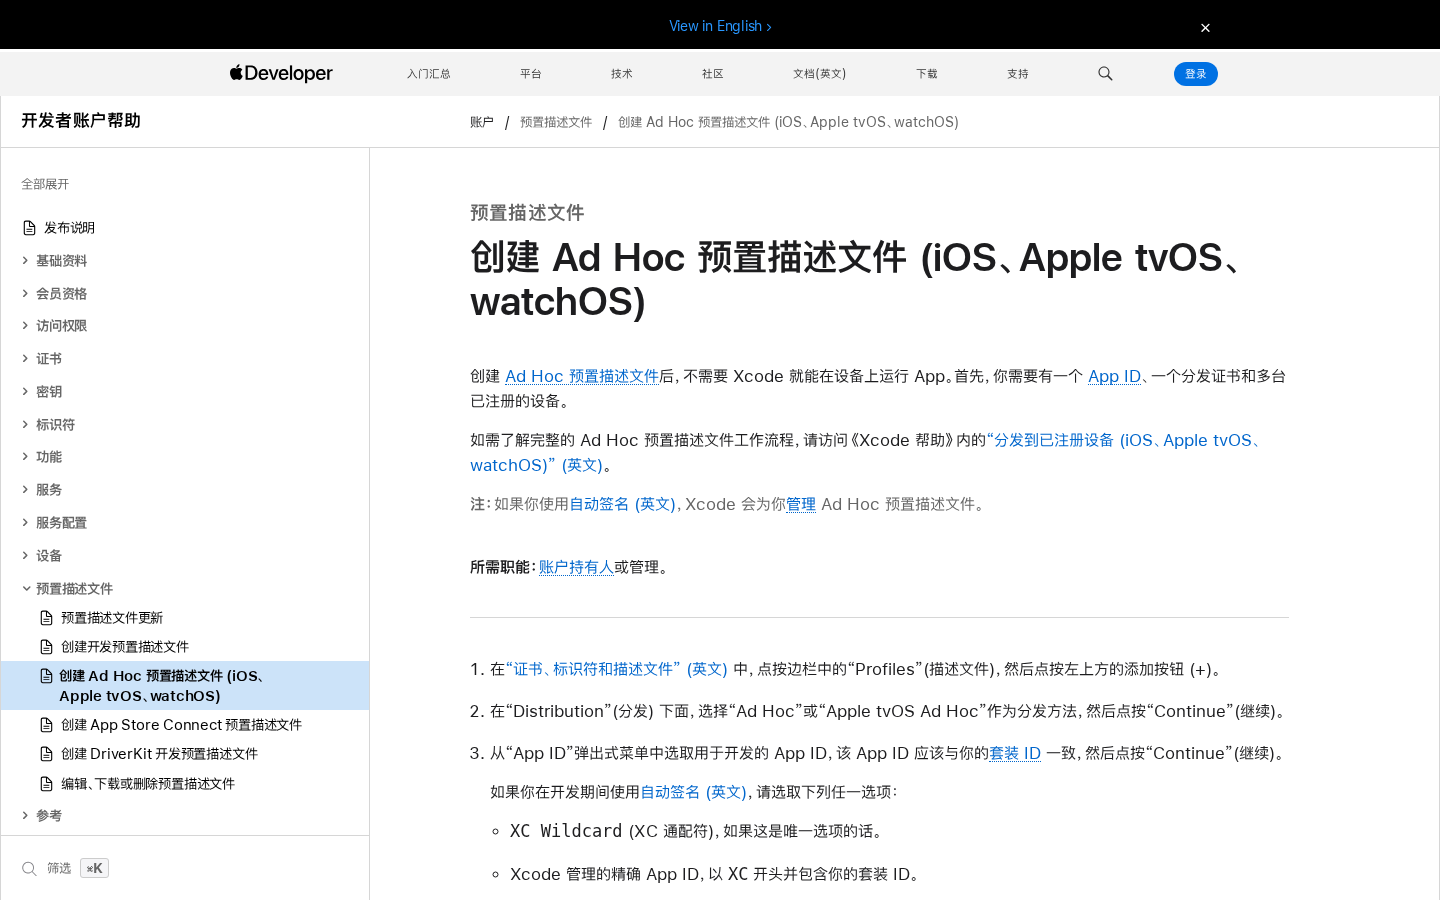
Ad Hoc 分发是 iOS 开发中常见的小范围测试方式,但其成功安装依赖于三个要素的严格匹配:App ID(Bundle ID)、分发证书以及已注册的设备 UDID。Apple 文档明确指出,Ad Hoc 描述文件必须包含匹配的 App ID、有效的分发证书以及所有待测设备的主要标识符。如果 IPA 包中的 Bundle ID 与描述文件中声明的不一致,或者目标设备未在描述文件中注册,安装过程将直接失败。
在导出 IPA 之前,请再次确认签名证书未过期且未被吊销。此外,需注意 Ad Hoc 描述文件不能用于公开分发,它仅适用于有限的已注册设备列表。若试图通过非正规渠道将 Ad Hoc 包分发给未注册设备,不仅无法安装,还可能触发 Apple 的安全机制。因此,在每次添加新测试设备时,都必须更新描述文件并重新签名 IPA,确保 Bundle ID 与设备列表的实时同步。
- 核对 Ad Hoc 描述文件是否包含目标 Bundle ID 和所有待测设备 UDID。
- 确认 IPA 的 Bundle ID 与描述文件完全一致。
- 检查签名证书的有效状态,避免使用过期或吊销的证书。
在 TestFlight 阶段确认 Bundle ID 与构建版本的测试边界
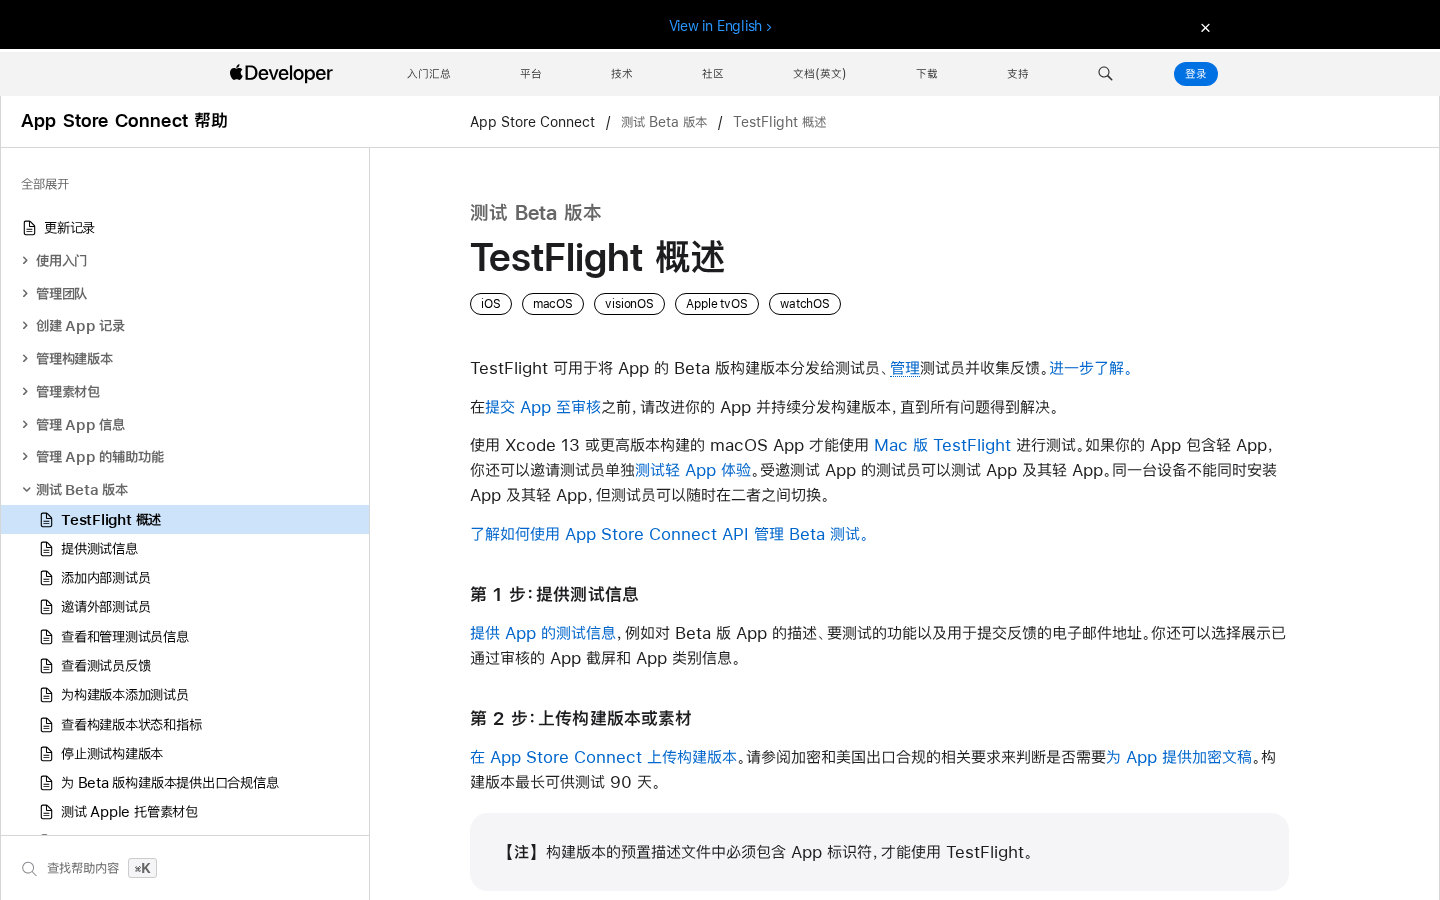
TestFlight 是 Apple 提供的官方 Beta 测试平台,但它并非长期的分发通道。每个上传到 TestFlight 的构建版本最长可测试 90 天,超过此期限后构建将失效,无法再被测试员安装或更新。同时,TestFlight 对测试员人数有明确限制:最多支持 10,000 名外部测试员和 100 名内部测试员。这些限制意味着开发者不能将 TestFlight 作为替代 App Store 的永久分发方案。
在规划测试周期时,需密切监控构建版本的剩余有效期。若测试结束后计划进行 App 所有权转移或正式上架,应提前停止相关的 Beta 测试并清理 Xcode Cloud 数据。这不仅有助于保持 App Store Connect 记录的整洁,也能避免在后续转移过程中因活跃的测试会话而产生冲突。明确这些边界,有助于团队更合理地安排测试资源与发布节奏。
- 牢记 TestFlight 构建版本 90 天的有效期限。
- 确认外部测试员不超过 10,000 名,内部测试员不超过 100 名。
- 在 App 转移或正式上架前,停止 Beta 测试并处理相关云数据。
区分企业内部分发与自定 App 的 Bundle ID 使用边界
对于需要绕过 App Store 公开发布的应用,开发者常面临选择企业计划还是自定 App 的决策。Apple Developer Enterprise Program 明确规定,其仅用于符合条件组织的内部专有 App 和员工私下分发,严禁对外公开分发。若组织不符合条件或试图利用企业证书向公众分发应用,Bundle ID 对应的证书可能被吊销,导致所有使用该证书签名的应用无法启动。
相比之下,自定 App(Custom Apps)允许面向指定组织分发,虽然是非公开 App,但仍需通过 Apple 的 App 审核流程,并通过直接链接访问。这种方式更适合 B2B 场景,即应用仅供特定合作伙伴或客户组织使用,而非企业内部员工。在选择分发路径时,务必根据应用的最终用户群体和法律实体关系进行判断,避免混淆两种模式的合规要求,确保 Bundle ID 的使用场景符合 Apple 的服务条款。
- 确认企业计划仅用于内部员工分发,不得对外。
- 若面向指定组织,考虑使用需经审核的自定 App 模式。
- 避免将内部 Bundle ID 误用于公开或跨组织分发,以防证书吊销。
在 App 转移前后保护 Bundle ID 与签名凭据的连续性
当应用所有权发生变更时,App Store Connect 的转移流程由转出方和接收方的 Account Holder 共同完成。值得庆幸的是,转移过程会保留原有的 Bundle ID、用户评论和评分,确保用户能继续接收更新而不中断服务。然而,这一过程的顺利进行依赖于前期的充分准备。Apple 要求在转移前必须停止所有相关的 TestFlight Beta 测试,并妥善处理 Xcode Cloud 数据,以避免数据冲突或权限混乱。
此外,签名凭据的交接至关重要。钥匙串共享在转移后仅持续到下一次 App 更新。在更新时,必须使用接收方团队的钥匙串组进行签名,这可能需要安排用户重新登录或处理本地数据迁移。若未提前规划好签名身份的切换,更新后的应用可能因签名不匹配而无法安装或运行。因此,在发起转移前,务必与接收方协调好证书导出、私钥保护及后续更新策略。
- 确认转移由双方 Account Holder 完成,并保留原 Bundle ID 与评分。
- 转移前停止 TestFlight Beta 测试并清理 Xcode Cloud 数据。
- 规划好转移后的钥匙串组切换,确保更新时签名连续。
核对签名凭据与云管理证书对 Bundle ID 的保护要求
Bundle ID 的安全性最终依赖于签名私钥的保护。Apple 明确指出,只有证书而没有对应私钥时无法进行签名。对于手动管理的签名身份,开发者可从 Xcode 导出为密码保护的 PKCS#12 文件,并由授权成员导入钥匙串。由于持有导出签名身份及密码的人可以该开发者账户名义签署软件,因此必须使用强密码、核实接收人身份,并通过不同渠道传递文件和密码,以防凭据泄露导致 Bundle ID 被用于签署恶意软件。
为了简化这一过程,Apple 推出了云管理证书。这些证书与开发者计划会员关联并由远端管理,在 Xcode 13 或更高版本的 Organizer 归档分发流程中,若找不到本地签名证书,系统会自动使用云签名。更重要的是,云管理证书在到期前 90 天收到新的签名请求时会自动创建替换证书,这意味着团队成员无需下载、共享或轮换私钥,从而大幅降低了私钥泄露的风险,提升了 Bundle ID 管理的整体安全性。
- 本地签名身份导出时需使用强密码,并分渠道传递文件与密码。
- 确保持有私钥的人员身份可信,防止冒用 Bundle ID 签名。
- 优先使用云管理证书,利用其自动轮换特性避免私钥共享风险。